CONSULTORÍA ESTRATÉGICA Y SOLVENCIA NORMATIVA
Más de dos décadas asesorando a organizaciones en la implantación, auditoría y consolidación de sistemas de gestión y marcos de ciberseguridad con interlocución sénior directa.
Ingenieros y consultores sénior detrás de su seguridad y solvencia normativa.
Ramírez & Cobos es una firma de consultoría estratégica y auditoría técnica creada para acompañar a organizaciones que no pueden permitirse fallos de seguridad ni suspensiones en procesos de certificación oficial.
Diseñamos e implantamos marcos de cumplimiento como ISO 27001, ENS, Directiva NIS2 y normas de gestión de calidad (ISO 9001, 14001, 45001) desde una óptica puramente técnica e integradora. Eliminamos intermediarios comerciales para que la dirección y el equipo de TI dialoguen directamente con consultores con más de dos décadas de experiencia sobre el terreno.

Nuestra Misión
Convertir el cumplimiento normativo y la ciberseguridad en un activo estratégico real y operativo para cada cliente, garantizando la superación del 100% de las auditorías oficiales y eliminando la sobrecarga burocrática del equipo interno.
Nuestra Visión
Consolidarnos como la firma de referencia en interlocución técnica directa para medianas y grandes corporaciones, blindando su operativa y solvencia ante licitaciones críticas, grandes cuentas y requerimientos regulatorios europeos.
Más de dos décadas garantizandosolvencia técnica y operatividad real.
TRAYECTORIA Y MODELO DE CONSULTORÍAEn Ramírez & Cobos entendemos la consultoría como un ejercicio de ingeniería y rigor normativo, no como una mera gestión documental. Acompañamos a comités de dirección y responsables de sistemas en el diseño, implantación y auditoría de sus sistemas de gestión y esquemas de ciberseguridad.
Nuestro valor reside en la interlocución directa con consultores sénior de contrastada experiencia, eliminando intermediarios comerciales y adaptando cada norma a los procesos operativos reales de la organización para superar con éxito las auditorías oficiales.
De experiencia especializada en la implantación de sistemas de gestión y auditoría técnica de seguridad.
Historial intachable en auditorías oficiales de certificación inicial y renovaciones con entidades acreditadas.
En contratación pública y licitaciones estratégicas aseguradas bajo el cumplimiento de los marcos ENS e ISO.
Actuación y acompañamiento presencial y telemático para organizaciones y grupos corporativos en todo el territorio español.
El estándar de consultoría que marca la diferencia.
Interlocución Sénior Directa
Sin comerciales ni perfiles junior intermedios. Su interlocutor es siempre un auditor e ingeniero consultor sénior con más de 20 años de experiencia técnica directa.
Ingeniería Real, Cero Burocracia
Rechazamos las plantillas genéricas. Integramos los controles y políticas directamente en el software y operativa diaria de su empresa, ahorrando tiempo interno.
Defensa Técnica ante ENAC
No le dejamos solo ante el auditor externo. Asumimos la defensa técnica de las evidencias y procesos frente a la entidad de certificación acreditada.
Alineación con Licitaciones
Especialistas en plazos críticos para pliegos públicos y grandes cuentas corporativas, asegurando la solvencia requerida para no perder oportunidades.
Garantía de Certificación
Diagnóstico Inicial y Gap Analysis
Evaluación técnica exhaustiva del estado de madurez, alcance normativo y riesgos del sistema.
Diseño y Despliegue Operativo
Elaboración documental a medida, configuración de políticas y parametrización de controles técnicos reales.
Auditoría Interna y Simulacro
Comprobación técnica rigurosa bajo los estándares ENAC para subsanar no conformidades previas.
Acompañamiento y Defensa Oficial
Presencia directa junto al cliente ante el auditor jefe de la certificadora externa hasta la emisión del certificado.
Metodología estructurada orientada aléxito y la operatividad.
PROCESO DE ACOMPAÑAMIENTO TÉCNICONuestro método de trabajo elimina la complejidad burocrática y garantiza que su equipo de IT y dirección dediquen su tiempo únicamente a las decisiones estratégicas clave.
Cada fase está diseñada para integrarse con naturalidad en el día a día de la empresa, asegurando evidencias operativas sólidas que superan cualquier auditoría oficial de certificación o revisión regulatoria sin sorpresas ni retrasos.
- Sin plantillas genéricas: redacción documental adaptada a sus procesos.
- Interlocución directa con auditores sénior en todas las fases.
- Compromiso de cumplimiento de fechas ante licitaciones urgentes.
Sector Público y Licitadores
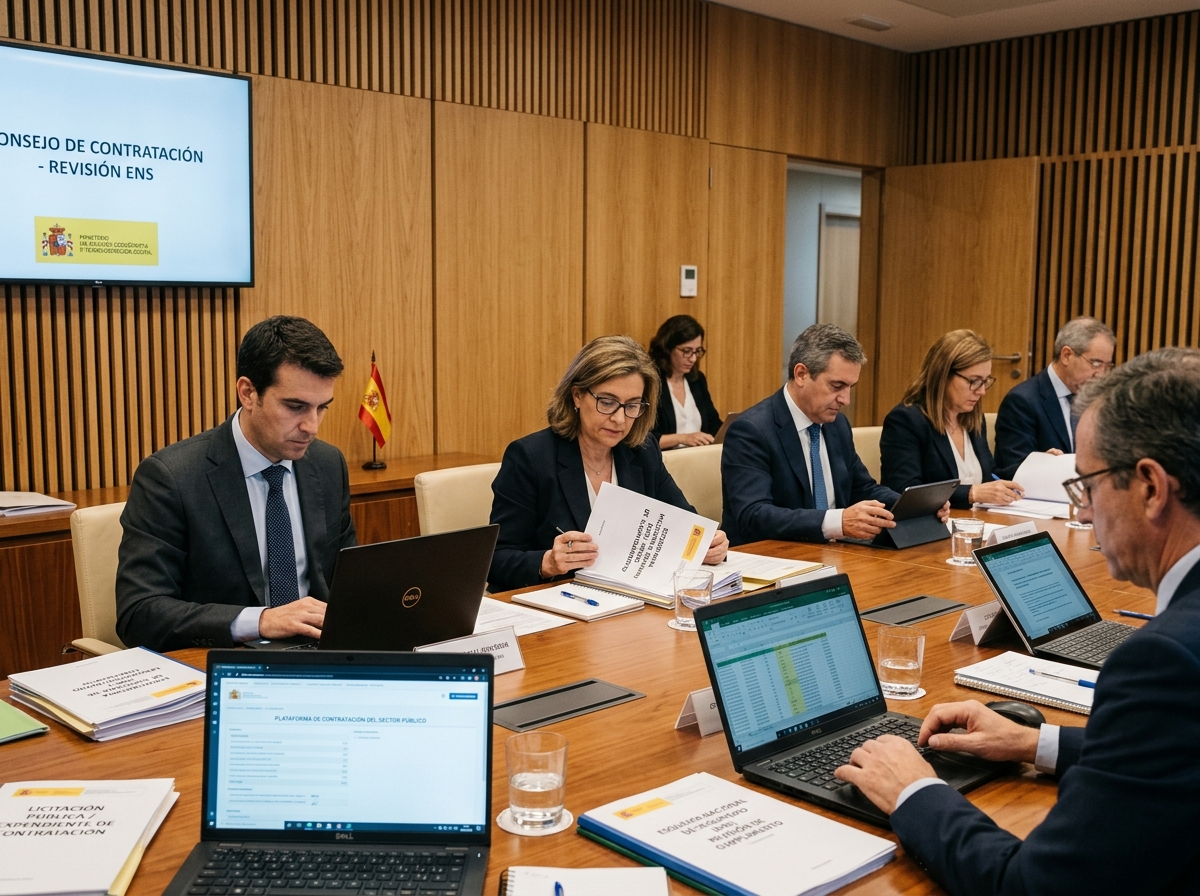
Blindaje de requisitos técnicos para mesas de contratación del Estado. Adecuamos su infraestructura y procesos al Esquema Nacional de Seguridad (ENS) para garantizar su adjudicación sin riesgo de exclusión administrativa.
Empresas Cloud, SaaS y TIC
Arquitecturas de seguridad de la información, parametrización técnica de controles y preparación integral para superar auditorías de certificación ISO 27001 y homologaciones de proveedores ante clientes corporativos internacionales.
Entidades Esenciales (NIS2)
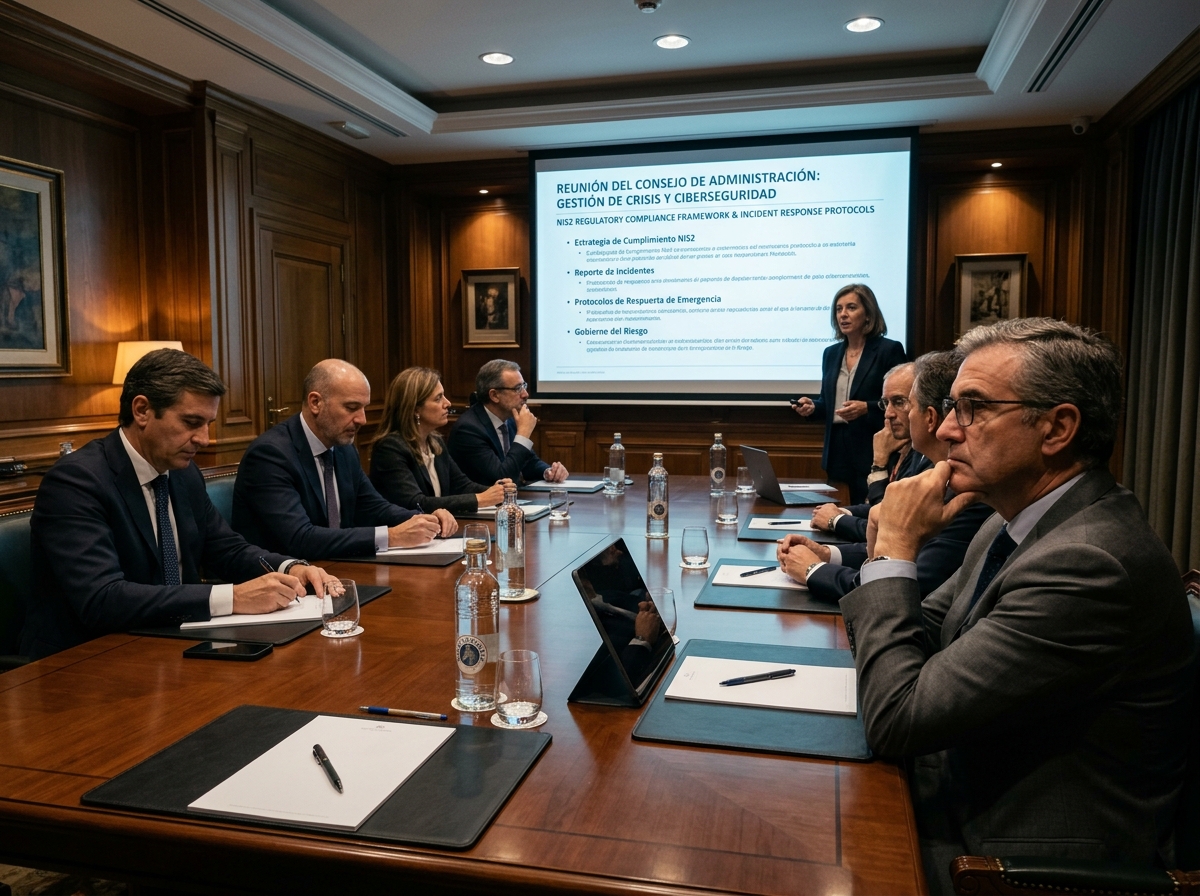
Acompañamiento a órganos de administración y directores de sistemas en la gobernanza de ciberseguridad, protocolos de notificación de incidentes en 24h y control riguroso de la cadena de suministro bajo la Directiva (UE) 2022/2555.
Industria, Sanidad y Logística
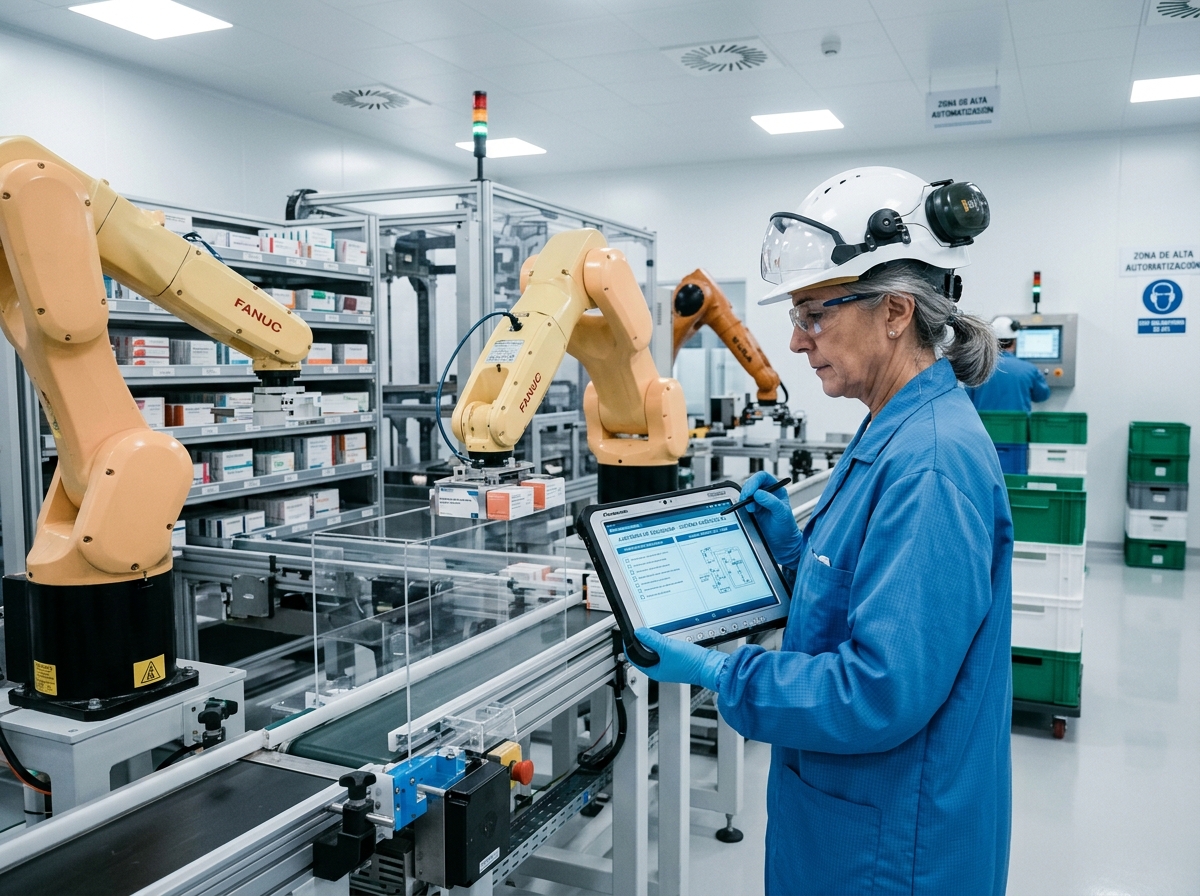
Integración ágil de sistemas de gestión de calidad, sostenibilidad y seguridad laboral (ISO 9001, ISO 14001, ISO 45001) diseñados para operar con fluidez en plantas productivas, centros sanitarios y grandes redes de distribución.
Preguntas frecuentes
Resolvemos las dudas habituales de comités de dirección, responsables de sistemas y directores de calidad sobre nuestro modelo de consultoría, plazos y metodología.
¿Aún tiene dudas?
Consulte directamente con nuestro equipo técnico el alcance o viabilidad de su proyecto sin compromiso.
¿Cuál es el rol de Ramírez & Cobos en el proceso de adecuación y superación de auditorías oficiales?
Actuamos como consultores y auditores sénior especializados con más de 20 años de experiencia técnica. Diseñamos la arquitectura del sistema de gestión, realizamos el análisis de brecha (Gap Analysis), redactamos las políticas operativas, implantamos los controles técnicos y ejecutamos la auditoría interna previa, asumiendo la defensa técnica del proyecto y acompañando a la empresa ante la entidad certificadora oficial acreditada por ENAC.
¿Cómo se estructura el proceso de implantación de un SGSI bajo ISO/IEC 27001 y ENS sin sobrecargar operativamente a la empresa?
La implantación de un Sistema de Gestión de Seguridad de la Información (SGSI) conforme a la norma UNE-EN ISO/IEC 27001:2023 o al Esquema Nacional de Seguridad (ENS, regulado por el Real Decreto 311/2022) no debe concebirse como una imposición burocrática desconectada del negocio, sino como una capa de ingeniería organizativa adaptada a los flujos operativos reales de la organización.
En Ramírez & Cobos estructuramos la adecuación técnica a través de un marco de trabajo modular que descarga de trabajo al equipo interno de sistemas y operaciones, articulándose en las siguientes etapas fundamentales:
- Diagnóstico de Madurez y Análisis de Brecha (Gap Analysis): Evaluamos el estado actual de los sistemas de información, políticas de acceso, arquitectura de red y controles frente a los 93 controles del Anexo A de ISO 27001:2023 y las medidas de seguridad del marco ENS en sus categorías Básica, Media o Alta. Identificamos deficiencias específicas y priorizamos las acciones técnicas inmediatas.
- Definición del Alcance y Declaración de Aplicabilidad (SoA): Delimitamos con precisión el perímetro de los sistemas, servicios e infraestructuras que quedan cubiertos por el SGSI, justificando la inclusión o exclusión técnica de cada salvaguarda según el análisis de riesgos metodológico (metodología MAGERIT o similar).
- Redacción de Políticas y Procedimientos Operativos: Elaboramos el corpus documental esencial (política general de seguridad, gestión de activos, control de accesos, cifrado, copias de seguridad y continuidad de negocio) adaptado al lenguaje y dinámica de su plantilla, huyendo de plantillas estándar genéricas que generan rechazo interno.
- Despliegue de Medidas Técnicas y Organizativas: Asesoramos en la parametrización de salvaguardas (gestión de vulnerabilidades, trazabilidad de logs, autenticación multifactor MFA, segregación de redes y gestión de incidentes de seguridad).
- Auditoría Interna y Simulacro Oficial: Realizamos una auditoría técnica completa con el mismo nivel de exigencia que la entidad de certificación externa acreditada por ENAC, emitiendo el preceptivo informe de no conformidades y coordinando su subsanación antes de la revisión final.
Este enfoque garantiza que el equipo de IT o Seguridad de la compañía únicamente participe en sesiones estratégicas de validación y definición de parámetros, permitiendo que la actividad comercial y productiva continúe con total normalidad mientras el sistema alcanza la madurez requerida para su certificación formal.
¿Qué responsabilidades asume la alta dirección y el Consejo de Administración ante la Directiva NIS2 y el nuevo marco normativo?
La Directiva (UE) 2022/2555 (NIS2) y su marco de transposición en el ordenamiento jurídico español suponen un cambio de paradigma radical: la ciberseguridad deja de ser un asunto meramente técnico circunscrito al departamento de TI y pasa a ser una obligación legal indelegable atribuida directamente a los órganos de administración y comités ejecutivos de las entidades sujetas.
El artículo 20 de la directiva establece que los órganos de dirección de las entidades esenciales e importantes deben aprobar formalmente las medidas de gestión de riesgos de ciberseguridad, supervisar su puesta en práctica y responder patrimonial y personalmente en caso de negligencia grave en el cumplimiento de sus deberes de diligencia.
Las principales obligaciones directivas y regulatorias que blindamos para nuestros clientes incluyen:
- Aprobación y Supervisión de Políticas de Ciberseguridad: El Consejo de Administración debe contar con evidencias documentadas de haber evaluado, aprobado y asignado presupuesto suficiente a los planes de resiliencia operativa y protección de la infraestructura crítica.
- Formación Obligatoria para Administradores: Los miembros del órgano de dirección están obligados a recibir capacitación periódica en materia de riesgos cibernéticos para adquirir las competencias necesarias en la toma de decisiones estratégicas de seguridad.
- Notificación Temprana de Incidentes Significativos: La normativa impone la obligación de emitir una alerta temprana al CSIRT nacional de referencia (CCN-CERT o INCIBE-CERT) en un plazo máximo de 24 horas tras tener constancia de un incidente significativo, seguida de una notificación completa en 72 horas y un informe final en un mes.
- Control de la Cadena de Suministro: Las empresas obligadas deben auditar y exigir salvaguardas de seguridad (como certificaciones ISO 27001 o ENS) a todos sus proveedores directos de servicios tecnológicos e industriales para evitar accesos no autorizados a través de terceros.
- Régimen Sancionador Severo: Las sanciones económicas pueden alcanzar los 10 millones de euros o el 2% del volumen de negocio global anual para entidades esenciales, incluyendo la potestad de las autoridades para acordar la inhabilitación temporal de las personas con responsabilidades ejecutivas.
A través de nuestra consultoría estratégica, estructuramos el modelo de gobernanza, diseñamos los comités de seguridad, elaboramos los informes ejecutivos periódicos para el Consejo de Administración y establecemos los protocolos de gestión de crisis necesarios para demostrar la debida diligencia ante cualquier requerimiento de las autoridades competentes.
¿En qué se diferencia la consultoría técnica de implantación frente a la auditoría de certificación oficial de tercera parte?
La diferenciación entre la consultoría de implantación y la auditoría de certificación oficial es un principio fundamental establecido por la Entidad Nacional de Acreditación (ENAC) bajo las normas internacionales UNE-EN ISO/IEC 17021 y directrices de imparcialidad para garantizar la integridad del sistema de certificación en España y la Unión Europea.
Ninguna entidad u organización puede simultáneamente implantar un sistema de gestión y emitir el certificado oficial de conformidad, ya que incurriría en un conflicto de interés directo que invalidaría la acreditación. Los roles en este ecosistema se dividen con total nitidez:
- Rol de Ramírez & Cobos (Consultoría e Implantación Técnica): Como consultores especializados, estamos al lado de la empresa durante todo el ciclo de vida del proyecto. Diagnosticamos las necesidades, diseñamos las soluciones, redactamos la documentación técnica, configuramos las salvaguardas, formamos al personal y ejecutamos la auditoría interna previa. Durante la auditoría oficial, actuamos como defensores técnicos de la empresa, respondiendo a las preguntas técnicas del auditor jefe y facilitando la resolución inmediata de cualquier observación o no conformidad detectada.
- Rol de la Entidad Certificadora (Auditoría Oficial de Tercera Parte): Son organismos independientes expresamente acreditados por ENAC (tales como AENOR, SGS, Bureau Veritas, TÜV Rheinland, Applus+, etc.) cuya única función es evaluar de manera imparcial si el sistema implantado cumple con todos los requisitos de la norma aplicable (ISO 9001, ISO 14001, ISO 45001, ISO 27001 o ENS). Su labor se limita a emitir el dictamen y expedir el certificado de registro de empresa.
Nuestra labor garantiza que, cuando el equipo auditor de la entidad de certificación llega a su organización en las auditorías de Fase 1 (revisión documental) y Fase 2 (evaluación de la implantación práctica en campo), el sistema de gestión se encuentra completamente rodado, maduro y respaldado por evidencias operativas sólidas, eliminando el riesgo de denegación o retrasos en la concesión del certificado.
¿Qué plazos y recursos requiere una empresa para adecuarse ante una licitación pública urgente o exigencia de grandes cuentas?
En el entorno empresarial actual, la necesidad de obtener una certificación ISO (como ISO 27001, ISO 9001 o ISO 14001) o la conformidad con el Esquema Nacional de Seguridad (ENS) surge frecuentemente vinculada a plazos improrrogables: la publicación de un pliego de contratación pública del sector público, un requerimiento de homologación de un cliente corporativo o un proceso de *due diligence* en una operación corporativa.
El plazo estándar para una implantación sólida y bien estructurada oscila habitualmente entre los 3 y 6 meses. No obstante, cuando existen plazos críticos de licitación, en Ramírez & Cobos desplegamos un plan de actuación ejecutiva de alta intensidad para cumplir con los requisitos temporales de la mesa de contratación:
- Pliegos de Contratación Pública (ENS y solvencia técnica): La Ley 9/2017 de Contratos del Sector Público exige acreditar la conformidad con el ENS (Declaración de Conformidad para Categoría Básica o Certificación de Conformidad para Categorías Media y Alta). En sistemas de Categoría Básica, realizamos la autoevaluación formal, implantamos las medidas prioritarias y emitimos la Declaración de Conformidad ante el CCN-CERT en plazos significativamente más ágiles para no perder la licitación.
- Planificación por Hitos y Compromiso de Fechas: Establecemos un cronograma cerrado que sincroniza la implantación de controles técnicos con la reserva anticipada de fechas de auditoría con la entidad certificadora acreditada por ENAC, evitando los cuellos de botella habituales en la disponibilidad de auditores externos.
- Emisión de Certificados Provisionales y Declaraciones de Alcance: Durante la tramitación oficial, coordinamos con la entidad auditora los informes preliminares de superación de auditoría que son legalmente válidos ante mesas de contratación y departamentos de compras mientras se expide el título definitivo.
- Mantenimiento y Auditorías Anuales: La obtención del certificado es solo el primer paso. Proporcionamos un servicio de acompañamiento anual continuo que incluye la realización de auditorías internas periódicas, la gestión de cambios normativos y la preparación de las auditorías de seguimiento anuales y renovación trienal.
Nuestro modelo de consultoría directa garantiza que los recursos internos requeridos por parte de su empresa se limiten estrictamente a la validación técnica, permitiendo alcanzar los objetivos de certificación y cumplimiento legal con total solvencia y sin desatender las prioridades comerciales del negocio.